KUNDE

ROPEX Industrie-Elektronik GmbH, Bietigheim-Bissingen

PRODUKTE

Regel- und Steuerungstechnik für das Impulsschweißen von Folien

LEISTUNG

Herstellung der CRA Meldefähigkeit

ERGEBNIS

Meldefähig zum 11.09.2026

Der Termin stand fest.

Der 11. September 2026 war nicht verhandelbar. Ab diesem Tag müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen binnen 24 Stunden an die Behörden melden. Für die ROPEX Industrie-Elektronik GmbH hieß das: ein Meldeprozess, der bis dahin nicht existierte, musste stehen und funktionieren.

Regulatorik trifft den Mittelstand selten zum passenden Zeitpunkt. In Bietigheim-Bissingen entwickelt und fertigt ROPEX seit Jahrzehnten Regel- und Steuerungstechnik für das Impulsschweißen von Folien. Die Geräte stehen weltweit in Verpackungsanlagen, viele davon seit zwanzig Jahren und länger. Was als Elektronik begann, enthält heute Firmware, Ethernet-Schnittstellen und in manchen Serien einen integrierten Webserver. Genau das bringt die Produkte in den Anwendungsbereich der Verordnung (EU) 2024/2847, besser bekannt als Cyber Resilience Act.

Die Umsetzung übernahm ROPEX gemeinsam mit digiply. Von der Auslegung des Artikels 14 über den Prozessaufbau bis zur Einrichtung von Register und Meldeplattform lag die Arbeit in einem Strang, mit den Fachbereichen von ROPEX als Entscheider und digiply als ausführender Seite.

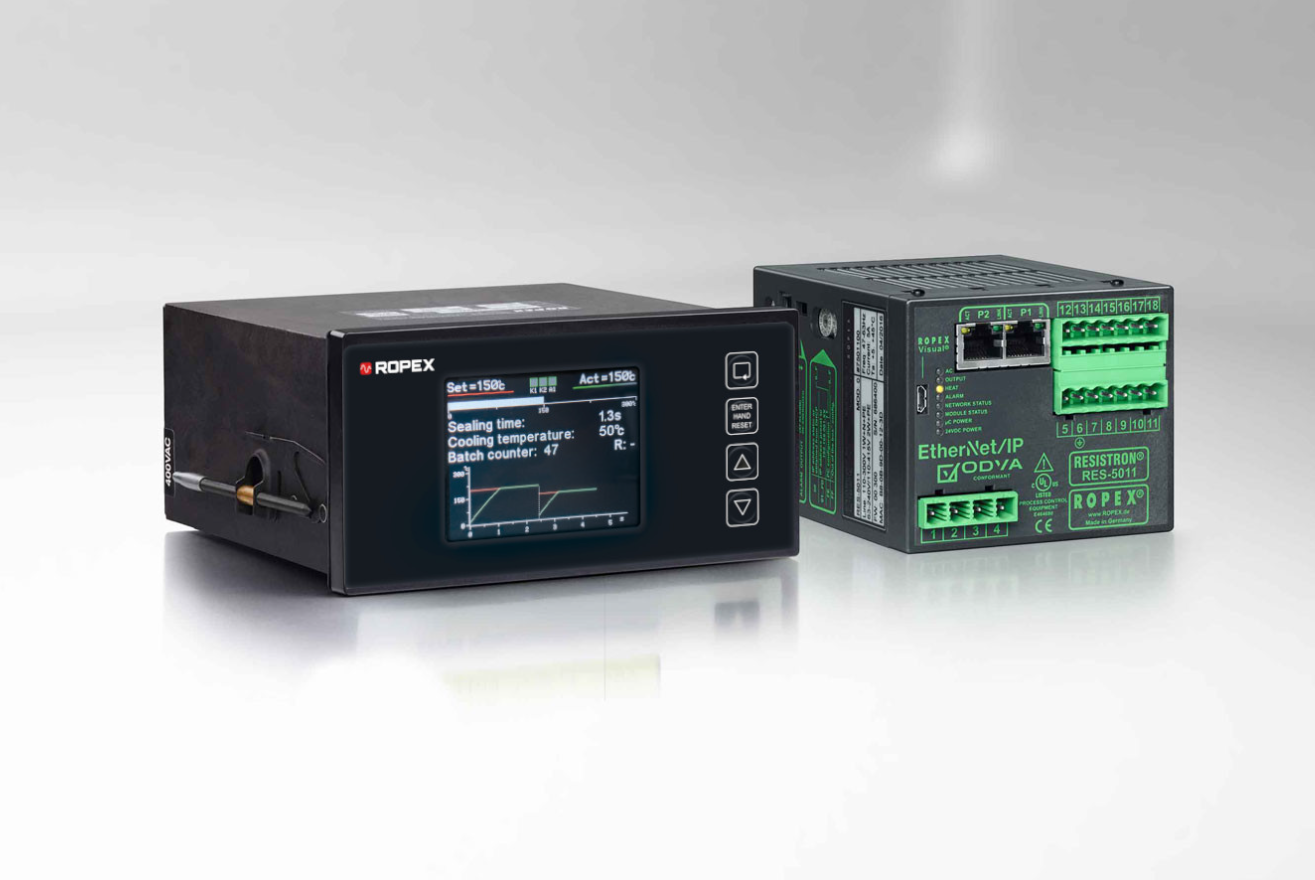
PRODUKTBEISPIEL DER ROPEX INDUSTRIE-ELEKTRONIK GMBH

RESISTRON RES-Temperaturregler

AUSGANGSLAGE

Zwei Fristen, eine Reihenfolge

Der CRA arbeitet mit zwei Stichtagen, und dieser Unterschied entscheidet über das Vorgehen.

11.09.2026

Meldepflichten nach Artikel 14

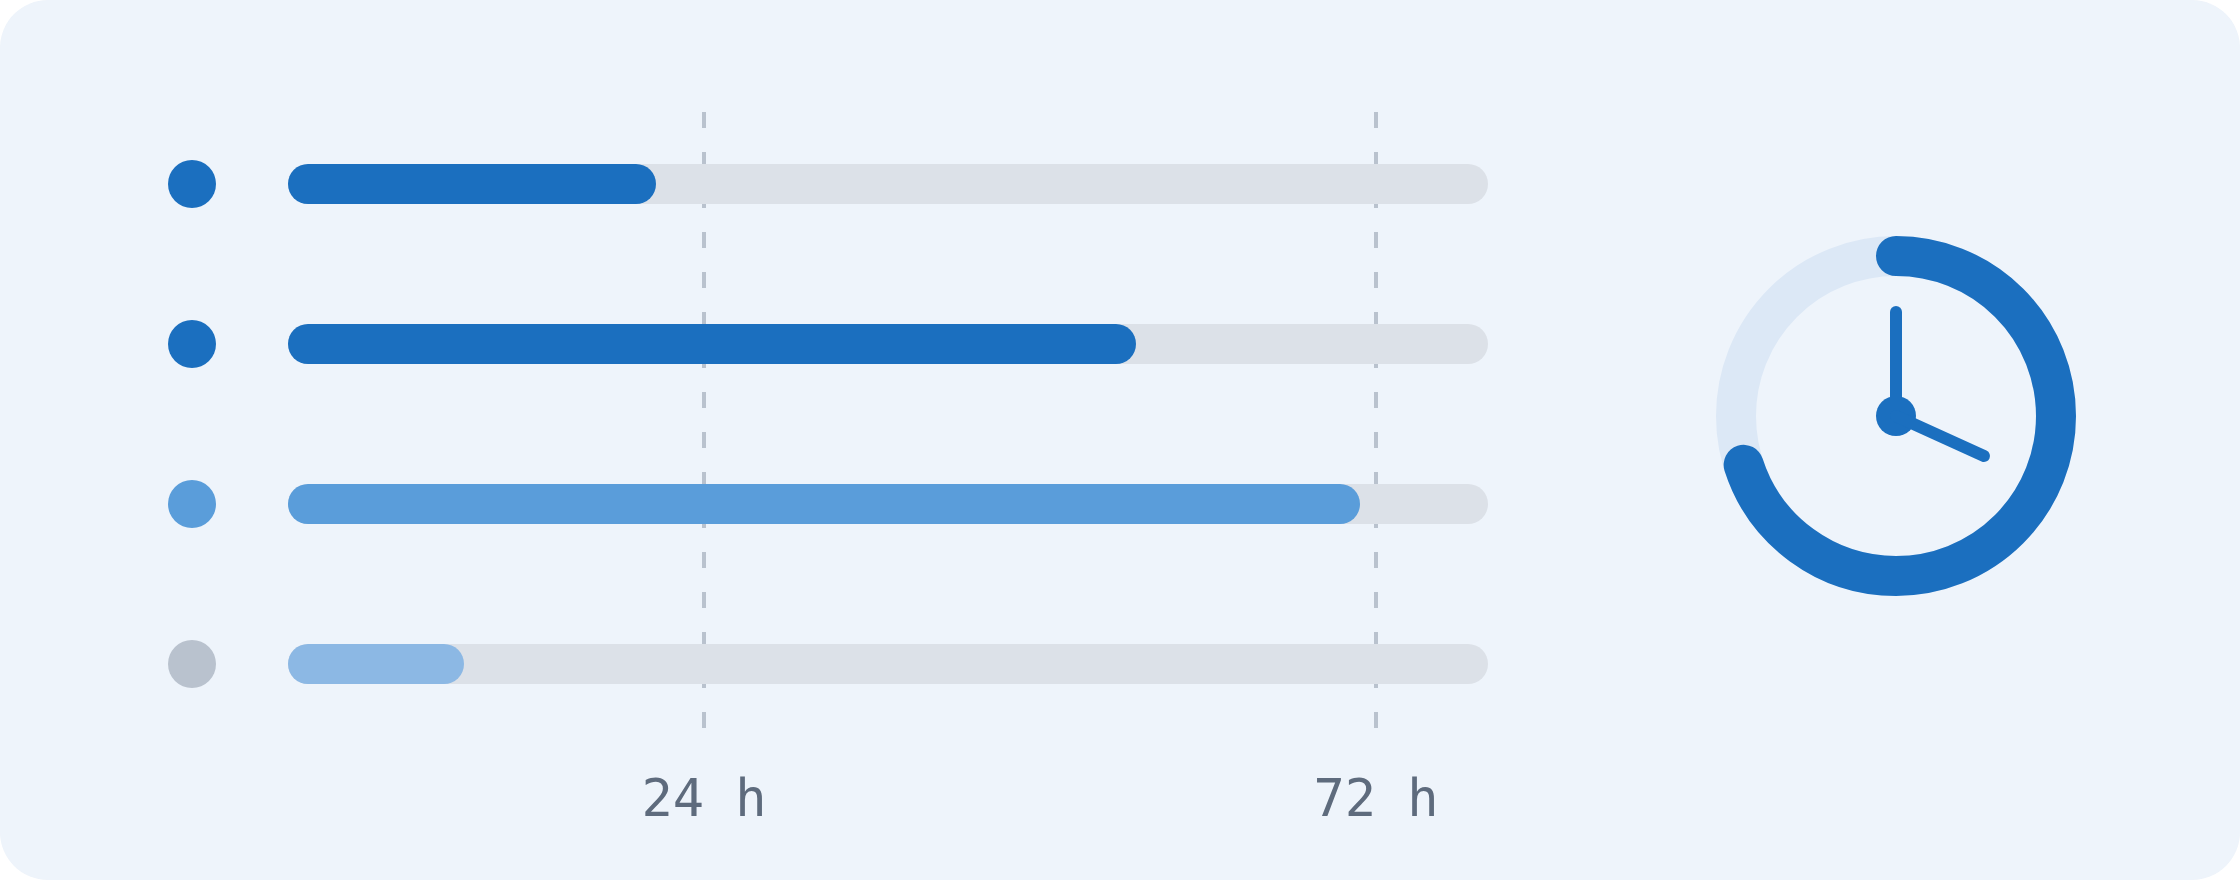
Gelten seit dem Stichtag — und zwar auch für Produkte, die längst im Feld sind. 24 Stunden bis zur Frühwarnung, 72 Stunden bis zur Meldung.

11.12.2027

Produktanforderungen

Risikobewertung, sichere Voreinstellungen, Updatefähigkeit, technische Dokumentation, CE-Kennzeichnung. Ein Entwicklungsthema über Jahre.

Entsprechend fiel die Reihenfolge aus. Nicht das große Ganze zuerst, sondern die Pflicht, die als erste greift. Alles Übrige wanderte auf einen Fahrplan dahinter, mit klarer Zuordnung, was wann fällig wird.

„Die größte Herausforderung war nicht die Technik, sondern die Schaffung eines Prozesses, mit dem wir unsere gesetzlichen Meldepflichten sicher erfüllen können. Gemeinsam mit digiply haben wir klare Verantwortlichkeiten definiert, nachvollziehbare Abläufe geschaffen und die notwendige Organisation aufgebaut.“

Uwe Dietrich

Director Research & Development, ROPEX Industrie-Elektronik GmbH

VORGEHEN

Die Uhr läuft ab dem Moment, in dem man Bescheid weiß

Die zentrale Frage im Meldeprozess ist unscheinbar und entscheidet über
alles: Wann genau hat der Hersteller Kenntnis erlangt? Von diesem
Zeitpunkt an laufen 24 Stunden bis zur Frühwarnung und 72 Stunden bis zur
eigentlichen Meldung. Wer ihn nicht dokumentieren kann, kann seine
Fristeinhaltung nicht belegen.

Deshalb begann die Arbeit nicht bei der Technik, sondern beim Prozess.

01. Rollen benennen statt Zuständigkeit vermuten

Workshops mit Produktmanagement, Forschung und Entwicklung und
Kundenkommunikation führten zu einem Product Security Incident Response Team mit benannten Rollen, Vertretungen und Verantwortungsmatrix.

02. Jeder Schritt einzeln ausgeführt

Die Prozessdokumentation nennt zu jedem Schritt Auslöser, Aufgabe, Rolle, Frist, Ergebnis und den geforderten Nachweis.

03. Der offene Befund ist geregelt

Ausformulierte Prüffragen für die Erstbewertung: Solange die Ausnutzung nicht ausgeschlossen ist, läuft der Fall als meldepflichtig weiter. Die Entscheidung hängt nicht am Erfahrungswissen einer Person und ist im Auditfall belegbar.

UMSETZUNG

Ein Register, das mitrechnet, und ein Trockenlauf, der zeigt, was fehlt

Vorfall- und Schwachstellenregister

Eine Frist läuft auch dann, wenn gerade niemand hinsieht. Das Register rechnet die 24 und 72 Stunden ab dem eingetragenen Kenntniszeitpunkt selbst aus, färbt sich, wenn es eng wird, und meldet sich von allein, bevor eine Frist kippt. Die Uhr hängt damit nicht mehr am Gedächtnis eines Einzelnen.

Ein vollständiger Fall zur Probe

Vor dem Stichtag spielte das Team einen Fall über alle drei Meldestufen durch, mit echten Zeitstempeln und echten Freigaben. Der CRA verlangt das nicht — er verlangt Ergebnisse, nicht Verfahren. Aber ein Tag Trockenlauf zeigt, wo eine Zuständigkeit doppelt vergeben ist, wo ein Postfach nicht sendet, wo eine Freigabe an einer Person hängt, die im Urlaub sein könnte.

Zum 11.09.2026 war ROPEX meldefähig

Prozess freigegeben

Rollen besetzt

Zugang zur Meldeplattform eingerichtet

Register produktiv

„Das Melderegister wurde von digiply schnell und unkompliziert mit bereits vorhandenen Tools implementiert, wodurch eine einfache und niederschwellige Bedienung ohne zusätzlichen Schulungsaufwand möglich ist. Der Trockenlauf hat sich als sehr sinnvoll erwiesen und klar aufgezeigt, wer im Ernstfall welche Aufgaben zu übernehmen hat.“

Carsten Keller

Senior Software Developer, ROPEX Industrie-Elektronik GmbH

AUSBLICK

What's next

Mit dem Stichtag war die dringendste Pflicht erledigt, die nächste steht am 11. Dezember 2027. Die anschließende Gap-Analyse über alle CRA-Anforderungen endet deshalb nicht mit einem Befund, sondern mit einem Fahrplan bis dorthin: Maßnahmen mit Adressat und Einordnung, was zuerst nach außen wirken muss und was in die Produktentwicklung gehört.

Damit hat ROPEX für die verbleibende Zeit eine belastbare Arbeitsgrundlage.

CASE STUDY · CYBER RESILIENCE ACT

Ein Gesetz mit Stichtag, ein Prozess aus dem Nichts

ROPEX Industrie-Elektronik macht sich meldefähig nach dem Cyber Resilience Act.

Stichtag 11.09.2026 | Bietigheim-Bissingen

Related Posts

Welcome: Tana Bögel

Welcome: Tana Bögel

Seit dem 01. Februar dürfen wir Tana Bögel als neue Software Developerin in unserem Team begrüßen. Mit ihrer Leidenschaft für moderne Softwarelösungen und ihrem technischen Know-how bereichert sie unsere Projekte vom ersten Tag an.

mehr lesen